

SecEdge porta sui SoM i.MX di Variscite la sicurezza firmware del TPM 2.0
L’integrazione del TPM 2.0 in un prodotto embedded di solito pone subito una questione di hardware: dove mettere il chip di sicurezza? Per i moduli basati su i.MX di Variscite, ora esiste un’altra soluzione. Variscite e SecEdge stanno integrando il firmware TPM 2.0 di SecEdge nella gamma di System on Module i.MX di Variscite, innestandolo nell’hardware di sicurezza del processore.
Che cos’è il firmware TPM e come fa a funzionare sui processori i.MX?
La specifica TPM 2.0 del Trusted Computing Group (TCG) definisce un ambiente protetto utilizzato dal dispositivo per l’avvio sicuro, per stabilire la propria identità e per l’archiviazione e l’utilizzo delle chiavi crittografiche. Può consistere in un chip di sicurezza dedicato o in un firmware eseguito dal processore principale. SEC-TPM sceglie questa seconda strada, con un fTPM conforme allo standard TCG all’interno dell’ambiente sicuro di OP-TEE, con l’isolamento garantito da Arm TrustZone. Sui moduli i.MX 95 e i.MX 93 di Variscite, il SEC-TPM può sfruttare l’architettura di sicurezza integrata nel processore, con EdgeLock Secure Enclave di NXP a fungere da radice di fiducia. In pratica, è sufficiente il processore già scelto dal cliente per avere il TPM 2.0.
Cosa prevede il Cyber Resilience Act: la casistica
Il Cyber Resilience Act (CRA) dell’Unione europea è entrato in vigore e alcune disposizioni sono già applicabili. Gli obblighi di segnalazione decorrono dall’11 settembre 2026 e impongono ai produttori di segnalare, entro 24 ore, gli incidenti gravi e le vulnerabilità effettivamente sfruttate da terzi, oltre a presentare una notifica completa entro 72 ore. L’11 dicembre 2027 scatterà la piena efficacia dell’Act. Da tale data i prodotti dovranno essere sicuri per impostazione predefinita, essere commercializzati privi di vulnerabilità note, ricevere aggiornamenti di sicurezza senza aggravio di costi per un periodo di assistenza di cinque anni e superare una valutazione di conformità per avere il marchio CE.
Tutti questi requisiti si basano su due capacità del dispositivo: dimostrare la propria identità e proteggere le proprie chiavi. Il SEC-TPM fornisce agli integratori di sistemi e agli OEM un approccio basato sugli standard per entrambe queste funzionalità, facendole operare sul processore già integrato, senza necessità di una nuova versione della scheda.
Variscite affianca i propri clienti in questa transizione in diversi modi: l’aggiornamento dei componenti BSP, sottoposti a correzioni di sicurezza sia per il kernel che per i pacchetti, la fornitura di documentazione relativa all’integrazione del TPM e all’avvio sicuro sul Variscite Developer Center e programmi di longevità da 7 a 15 anni, ben oltre il periodo di assistenza di cinque anni stabilito come standard dal CRA.
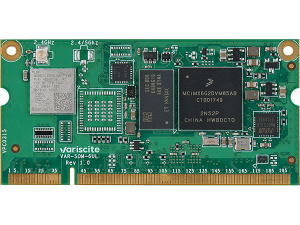
Variscite’s VAR-SOM-6UL
Hai già il dispositivo? Mettilo in sicurezza senza dover riconfigurare la scheda
La tecnologia SEC-TPM non è solo per i nuovi modelli. Anche i sistemi già sviluppati o già in uso possono adottarla, a condizione che il dispositivo supporti aggiornamenti sicuri del firmware. Ai team di ingegneri dei nostri clienti questo consente di prepararsi all’entrata in vigore del CRA prima che scattino tutte le disposizioni nel dicembre 2027 e senza dover riprogettare la scheda. I nuovi modelli potranno mantenere la propria architettura di sicurezza con l’avvento delle prossime generazioni di i.MX. Inoltre, all’interno di ciascuna delle famiglie di prodotti pin-compatibili Variscite, il passaggio a un modulo più potente non richiede una revisione complessiva della sicurezza.
SecEdge e Variscite sul firmware TPM 2.0
«Il futuro appartiene ai dispositivi affidabili. Con l’aumentare dei requisiti normativi e l’evoluzione delle minacce informatiche, i produttori necessitano di una sicurezza solida e che non impedisca di lavorare», spiega Sami Nassar, Amministratore Delegato di SecEdge. «La nostra collaborazione con Variscite consente di fornire una sicurezza TPM 2.0 integrata direttamente nell’hardware a milioni di dispositivi edge, utilizzando i chip già in uso e accelerando così il percorso verso un’infrastruttura digitale affidabile e resiliente.»
«Il CRA non si applica solo a ciò che i nostri clienti stanno progettando in questo momento. Si applica a tutti i prodotti che hanno già lanciato e immesso sul mercato», rileva Ofer Austerlitz, Vicepresidente allo Sviluppo Commerciale e alle Vendite di Variscite. «La tecnologia SEC-TPM è disponibile su tutti i nostri moduli basati su i.MX; pertanto, la sua implementazione sui prodotti Variscite consente ai clienti di passare al TPM 2.0 in modo assolutamente fluido e senza dover riprogettare l’hardware.»
Introduzione al SEC-TPM sui SoM Variscite
Sebbene il SEC-TPM sia già integrato e certificato nelle famiglie SoM i.MX 6, i.MX 7, i.MX 8 e i.MX 9 di Variscite, è importante ricordare che il TPM rappresenta solo uno dei livelli di sicurezza di un dispositivo, insieme all’avvio sicuro, al mantenimento dei BSP e agli aggiornamenti di sicurezza continui. Visita il Software & Security Hub di Variscite per scoprire come questi elementi vanno a combinarsi nel tuo progetto.


 Join RSS Feed
Android 15.0.0_1.2.0 v1.1 per moduli i.MX 8X : VAR-SOM-MX8X


